La Trampa de una IA barata: el costo oculto tras las credenciales
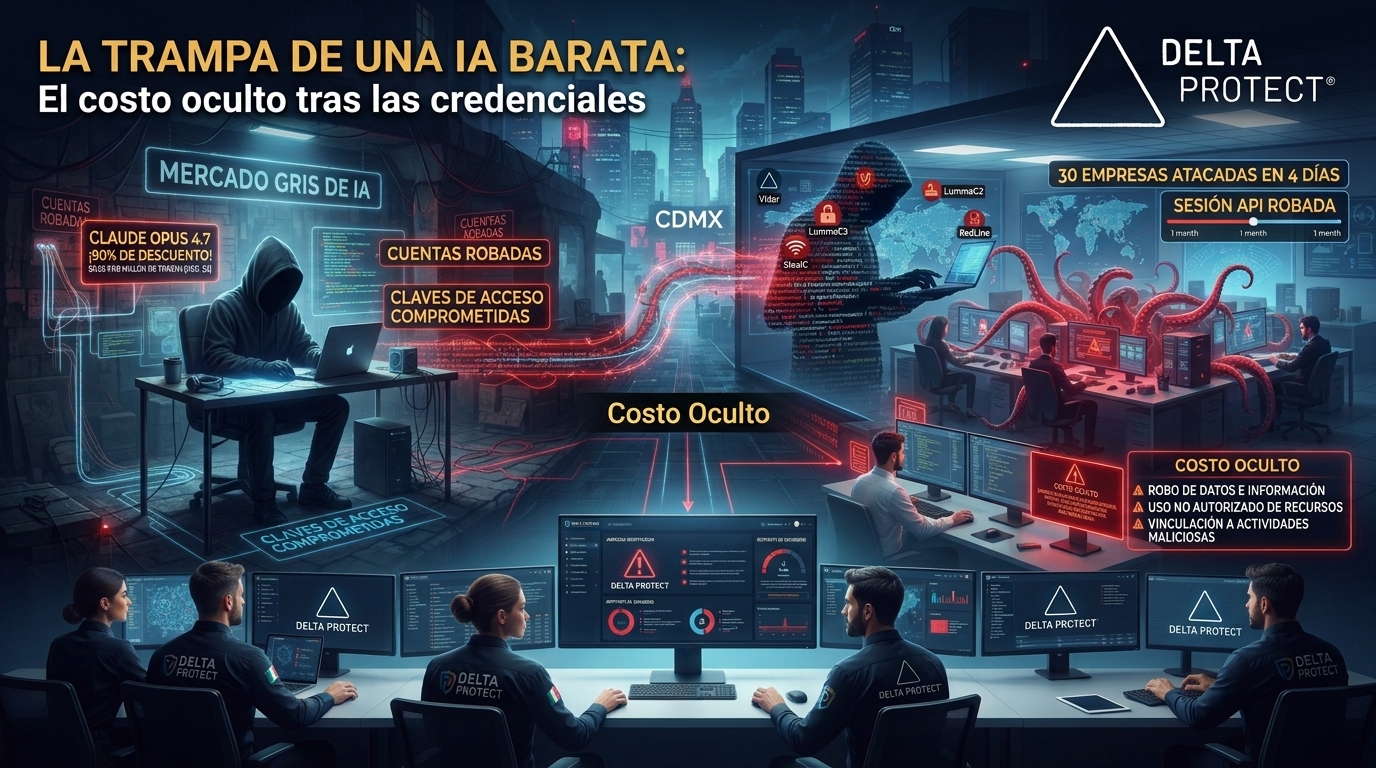
- Proveedores del mercado gris comercializan tokens de IA con hasta 90% de descuento, sostenidos con claves y cuentas robadas.
- Más de 100 sitios falsos venden suscripciones de IA de más de 2,000 dólares anuales, según Malwarebytes.
- Atacantes operaron un mes con claves de IA robadas y atacaron a 30 empresas del sector en 4 días, según Anthropic.
El creciente uso de herramientas de inteligencia artificial (IA) en las empresas también ha abierto oportunidades para los ciberdelincuentes. Una de ellas es la comercialización de accesos a modelos de IA a precios considerablemente inferiores a los oficiales, mediante intermediarios que pueden operar con cuentas, sesiones y claves de acceso robadas.
De acuerdo con Delta Protect, en el mercado gris de inteligencia artificial se han identificado ofertas con descuentos de hasta 90%. Por ejemplo, el acceso a modelos como Claude Opus 4.7 de Anthropic, cuyo precio oficial era de 5 dólares por millón de tokens de entrada, llegó a ofrecerse por 0.50 dólares. Sin embargo, detrás de algunas de estas ofertas existen mecanismos de reventa no autorizada que pueden comprometer la información y los recursos de quienes contratan estos servicios.
Las restricciones geográficas y de suscripción de algunas plataformas, junto con la creciente demanda de herramientas de IA, han favorecido la aparición de intermediarios que ofrecen accesos fuera de los canales oficiales. Algunos utilizan cuentas temporales, mecanismos para evadir controles de acceso y servicios que redirigen las consultas de los usuarios a través de infraestructura de terceros.
El problema es que una parte de este mercado se abastece de credenciales comprometidas. Un informe de inteligencia de amenazas publicado por Anthropic en septiembre de 2026 documentó cómo grupos delictivos obtienen claves de acceso a servicios de IA para utilizarlas en sus propias operaciones o comercializarlas mediante redes de intermediarios fraudulentos.
Entre los casos identificados, la compañía reportó una operación que utilizó claves API robadas durante un mes. También documentó una campaña en la que un atacante, después de obtener credenciales de producción de un proveedor de IA, intentó atacar a cerca de 30 empresas del sector en aproximadamente cuatro días.
Estas credenciales pueden obtenerse cuando las claves quedan expuestas en repositorios de código, aplicaciones móviles o entornos digitales sin la protección adecuada. Otra vía consiste en distribuir programas maliciosos, conocidos como infostealers, capaces de extraer contraseñas, cookies y sesiones activas almacenadas en los dispositivos.
Familias de malware como Vidar, LummaC2, StealC y RedLine han sido utilizadas para sustraer información de equipos infectados. Estos programas pueden distribuirse mediante software pirata, actualizaciones falsas o instaladores que aparentan ofrecer acceso a herramientas de inteligencia artificial.
“La adopción de inteligencia artificial también exige revisar cómo se administran los accesos y qué terceros intervienen en su operación. Las empresas necesitan conocer quién tiene acceso a sus herramientas, qué información comparten y cómo pueden detectar un uso indebido antes de que genere mayores consecuencias”, señala Antonio Arellano, Co-CEO de Delta Protect, centro de comando de ciberseguridad impulsado por IA.
Para las empresas, el riesgo va más allá del robo de una contraseña. Cuando un atacante obtiene una clave API o una sesión autenticada, puede utilizar los recursos contratados por la organización, generar consumos no autorizados o realizar actividades maliciosas que queden asociadas con una cuenta legítima.
Además, si el dispositivo continúa infectado, cambiar las contraseñas o renovar las claves puede resultar insuficiente, ya que el software malicioso podría capturar nuevamente las credenciales.
“Las claves de acceso a herramientas de inteligencia artificial deben protegerse con el mismo rigor que cualquier otra credencial crítica de una empresa. Cuando se contratan servicios mediante intermediarios no autorizados, se pierde visibilidad sobre quién administra los accesos y cómo se utiliza la información”,
Sitios falsos y suscripciones de alto costo
A la comercialización irregular de accesos se suma la proliferación de sitios que aparentan ofrecer herramientas legítimas de inteligencia artificial.
Una investigación de Malwarebytes, publicada en septiembre de 2026, identificó más de 100 sitios de suscripción vinculados con un mismo conjunto de herramientas de desarrollo. Algunos utilizaban nombres e imágenes de productos existentes, mientras que otros ofrecían servicios cuya operación y titularidad no podían verificarse de manera independiente.
Los investigadores encontraron planes que superaban los 2,000 dólares anuales y páginas que utilizaban mecanismos auténticos de inicio de sesión con Google para generar una apariencia de legitimidad.
Aunque estos sitios no necesariamente robaban contraseñas, podían inducir a los usuarios a contratar servicios distintos de los que creían estar adquiriendo o a compartir información con proveedores cuya identidad no estaba claramente establecida.
Para Delta Protect, estos casos refuerzan la necesidad de que las organizaciones supervisen no solamente las herramientas de IA que utilizan sus colaboradores, sino también los proveedores y canales a través de los cuales se contratan.
